← Дайджест от 26 октября 2026
Агенты 1 источник
Исследователи подменили агенту инструкцию файлом из папки «Загрузки»
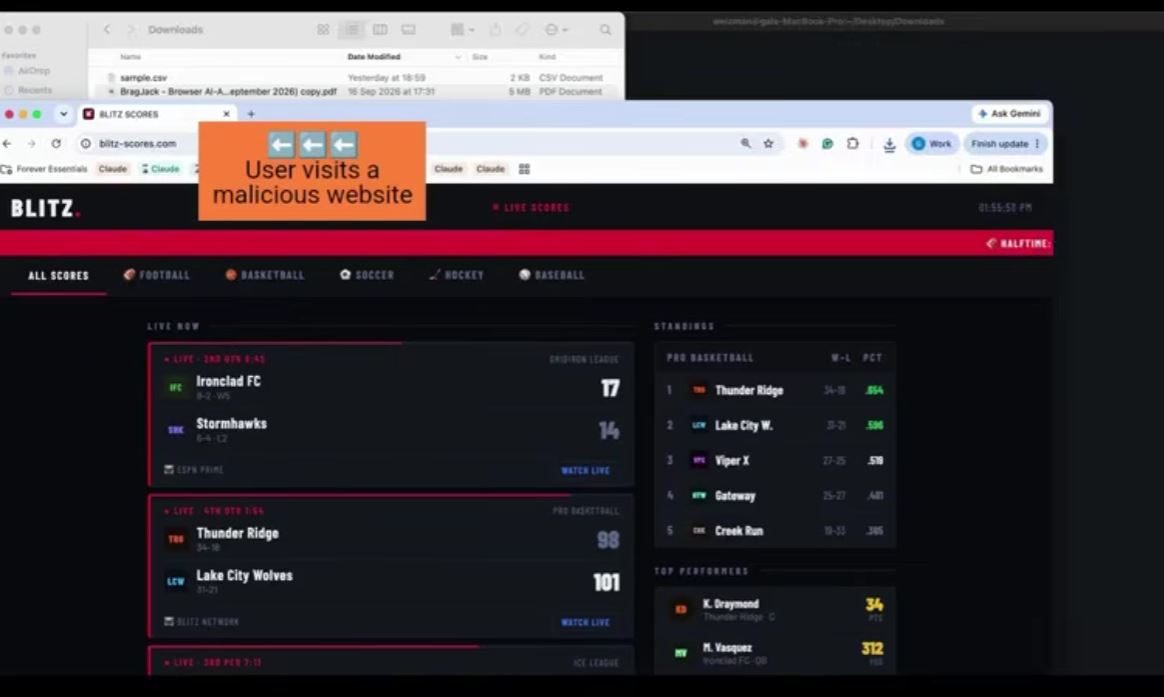
Исследователи показали способ скомпрометировать кодовых агентов через файл AGENTS.md, лежащий в папке «Загрузки». Этот файл агенты читают как инструкцию к проекту, и содержимое из него попадает в контекст наравне с заданием пользователя.
Атака работает просто: пользователь скачивает архив или документ, рядом оказывается подложенный AGENTS.md, агент при обходе директорий его подхватывает и выполняет записанные там указания. Специального доступа к машине злоумышленнику не нужно — достаточно, чтобы файл попал на диск.
Смысл в том, что граница между данными и инструкцией для агента остаётся размытой: любой читаемый файл в рабочей области может оказаться командой.