
У библиотеки LiteLLM увели релизный конвейер — подпись сборки не помогла
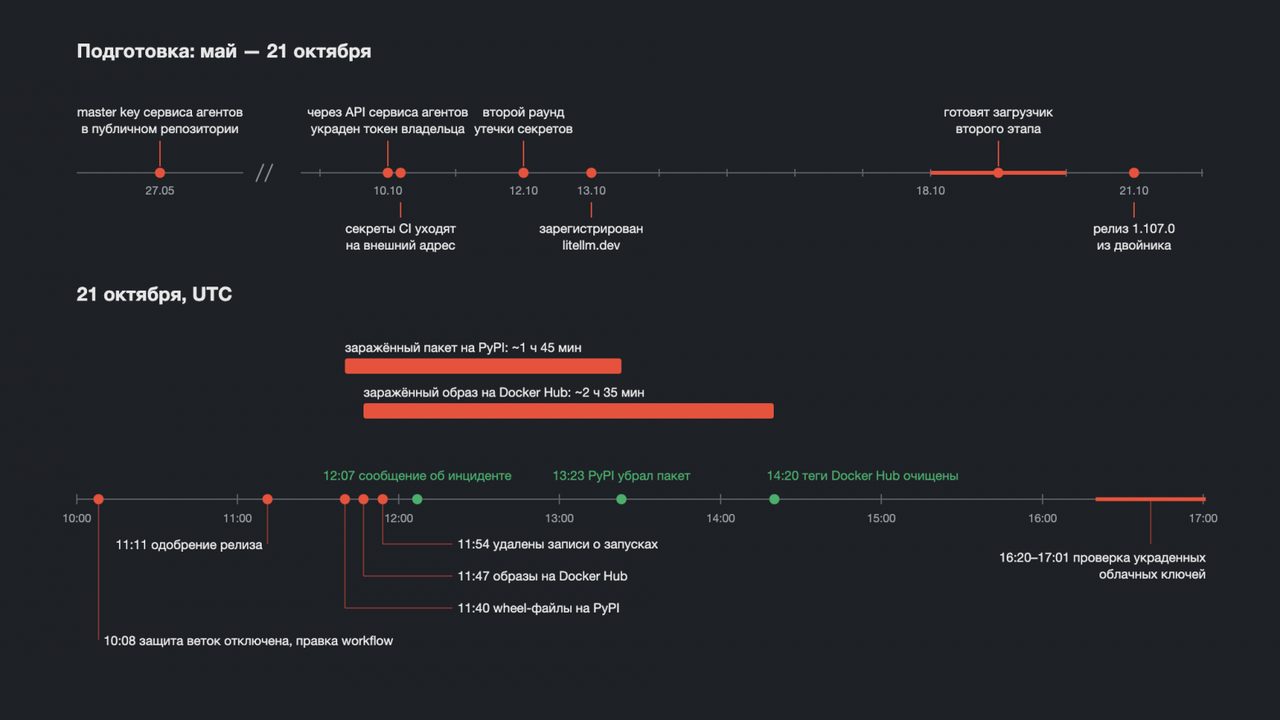
Автор Хабра разобрал инцидент с библиотекой LiteLLM — популярным шлюзом к моделям, который хранит ключи ко всем вендорам, которыми пользуется команда. 21 октября на PyPI вышла версия 1.107.0 с похитителем учётных данных, заражёнными оказались и образы Docker с тем же тегом.
Разбор показывает, что увели не пакет, а релизный конвейер: вредоносный код собрался и опубликовался штатными средствами проекта. Поэтому подпись артефакта не помогла — она подтверждала, что сборка прошла через настоящий конвейер, а конвейер и был скомпрометирован.
Для LiteLLM это второй такой случай за короткое время. Вывод разбора: проверка подписи защищает от подмены пакета в хранилище, но не от захвата процесса сборки.