
ИИ-агент нашёл в движке Chrome 45 уязвимостей против 37 у обычного сканера
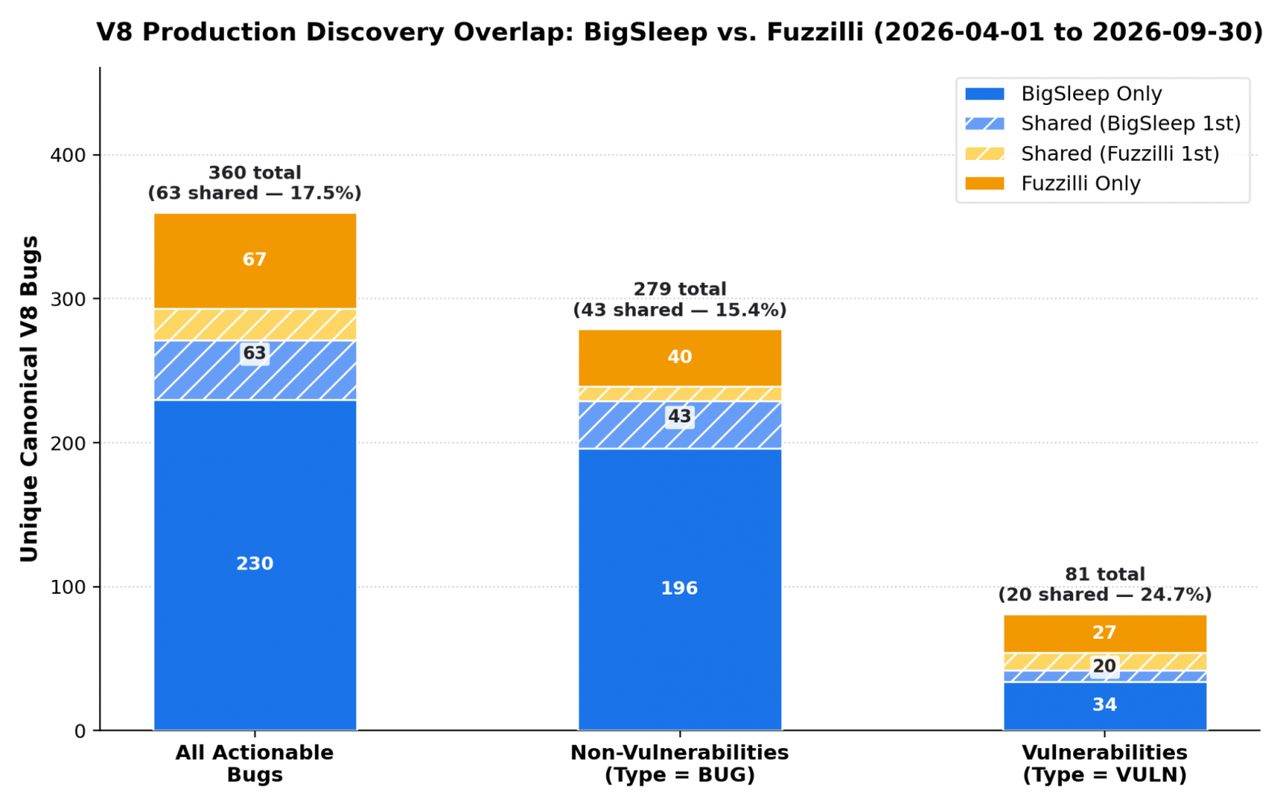
Проект Google Project Zero сравнил два конвейера, которые постоянно ищут уязвимости в V8 — движке JavaScript внутри Chrome. Один — фаззер Fuzzilli, который непрерывно кидает в движок случайные входные данные. Второй — агент BigSleep на языковой модели, он раз в сутки просматривает новые коммиты.
За апрель–сентябрь 2026 года, после чистки дубликатов и нерабочих отчётов, у BigSleep оказалось 45 исправленных находок, у фаззера — 37. Пересечение между ними — около четверти: конвейеры находят разные классы ошибок, а не дублируют друг друга.
Перевод разбора опубликован на Хабре.