Аккаунты в Пачке
Разбираемся в структуре Пачки: чем отличается аккаунт от пользователя и профиля сотрудника
Приглашение команды
Как пригласить команду в корпоративный мессенджер Пачка: два способа добавления сотрудников
Смена почты в Пачке
Как изменить электронную почту в Пачке: инструкция для сотрудников и администраторов
Ошибки добавления по почте
Разбираем частые ошибки при добавлении пользователей в Пачку по электронной почте и их решения
Управление участниками в Пачке
Управление участниками в Пачке: как добавлять, редактировать и исключать сотрудников из команды
Групповые теги
Добавляйте сотрудников сразу во все нужные чаты с помощью групповых тегов
Продвинутое администрирование по API
Как автоматизировать администрирование пользователей в Пачке через API: создание, управление, теги
Порты и адреса для работы Пачки
Список портов и адресов для корректной работы Пачки: настройка корпоративного файрвола
Хранилище в Пачке
Всё про хранение файлов в Пачке: лимиты, управление пространством и работа с документами
Настройка DLP-системы в Пачке
Настраиваем дополнительный уровень защиты для лучшей защиты персональных данных, токенов и паролей
Двухконтурный доступ к файлам
Как настроить внутренний и внешний контуры в Пачке для защиты корпоративных документов
Двухфакторная аутентификация (2FA)
Как включить двухфакторную аутентификацию в Пачке для дополнительной защиты аккаунта
Импорт чатов из Slack
Как импортировать историю чатов из Slack в Пачку: пошаговая инструкция по переезду
Импорт чатов из Mattermost
Пачка позволяет перенести историю переписки и файлы из Mattermost в ваше рабочее пространство.
Импорт чатов из Telegram
Если ваша команда переходит в Пачку из Telegram, вы можете перенести историю своих чатов в корпоративный мессенджер.
Экспорт сообщений из Пачки
Как экспортировать сообщения из Пачки: формат данных, настройки и ограничения выгрузки
Возможности SSO в Пачке
Единый вход (SSO) в Пачке: форматы подключения SAML, LDAP, Keycloak и пошаговые инструкции
SSO в Пачке с Multifactor.ru
SSO в Пачке с Blitz Identity Provider
SSO в Пачке через Keycloak
SSO в Пачке с Azure OpenID
SSO в Пачке по ADFS OpenID
В данной инструкции описан процесс конфигурации ADFS для подключения к Пачке в Windows Server 2016 и выше.
SSO в Пачке по SAML Google Workspace
SSO в Пачке с Indeed IdP по SAML
SSO в Пачке с Yandex Identity Hub
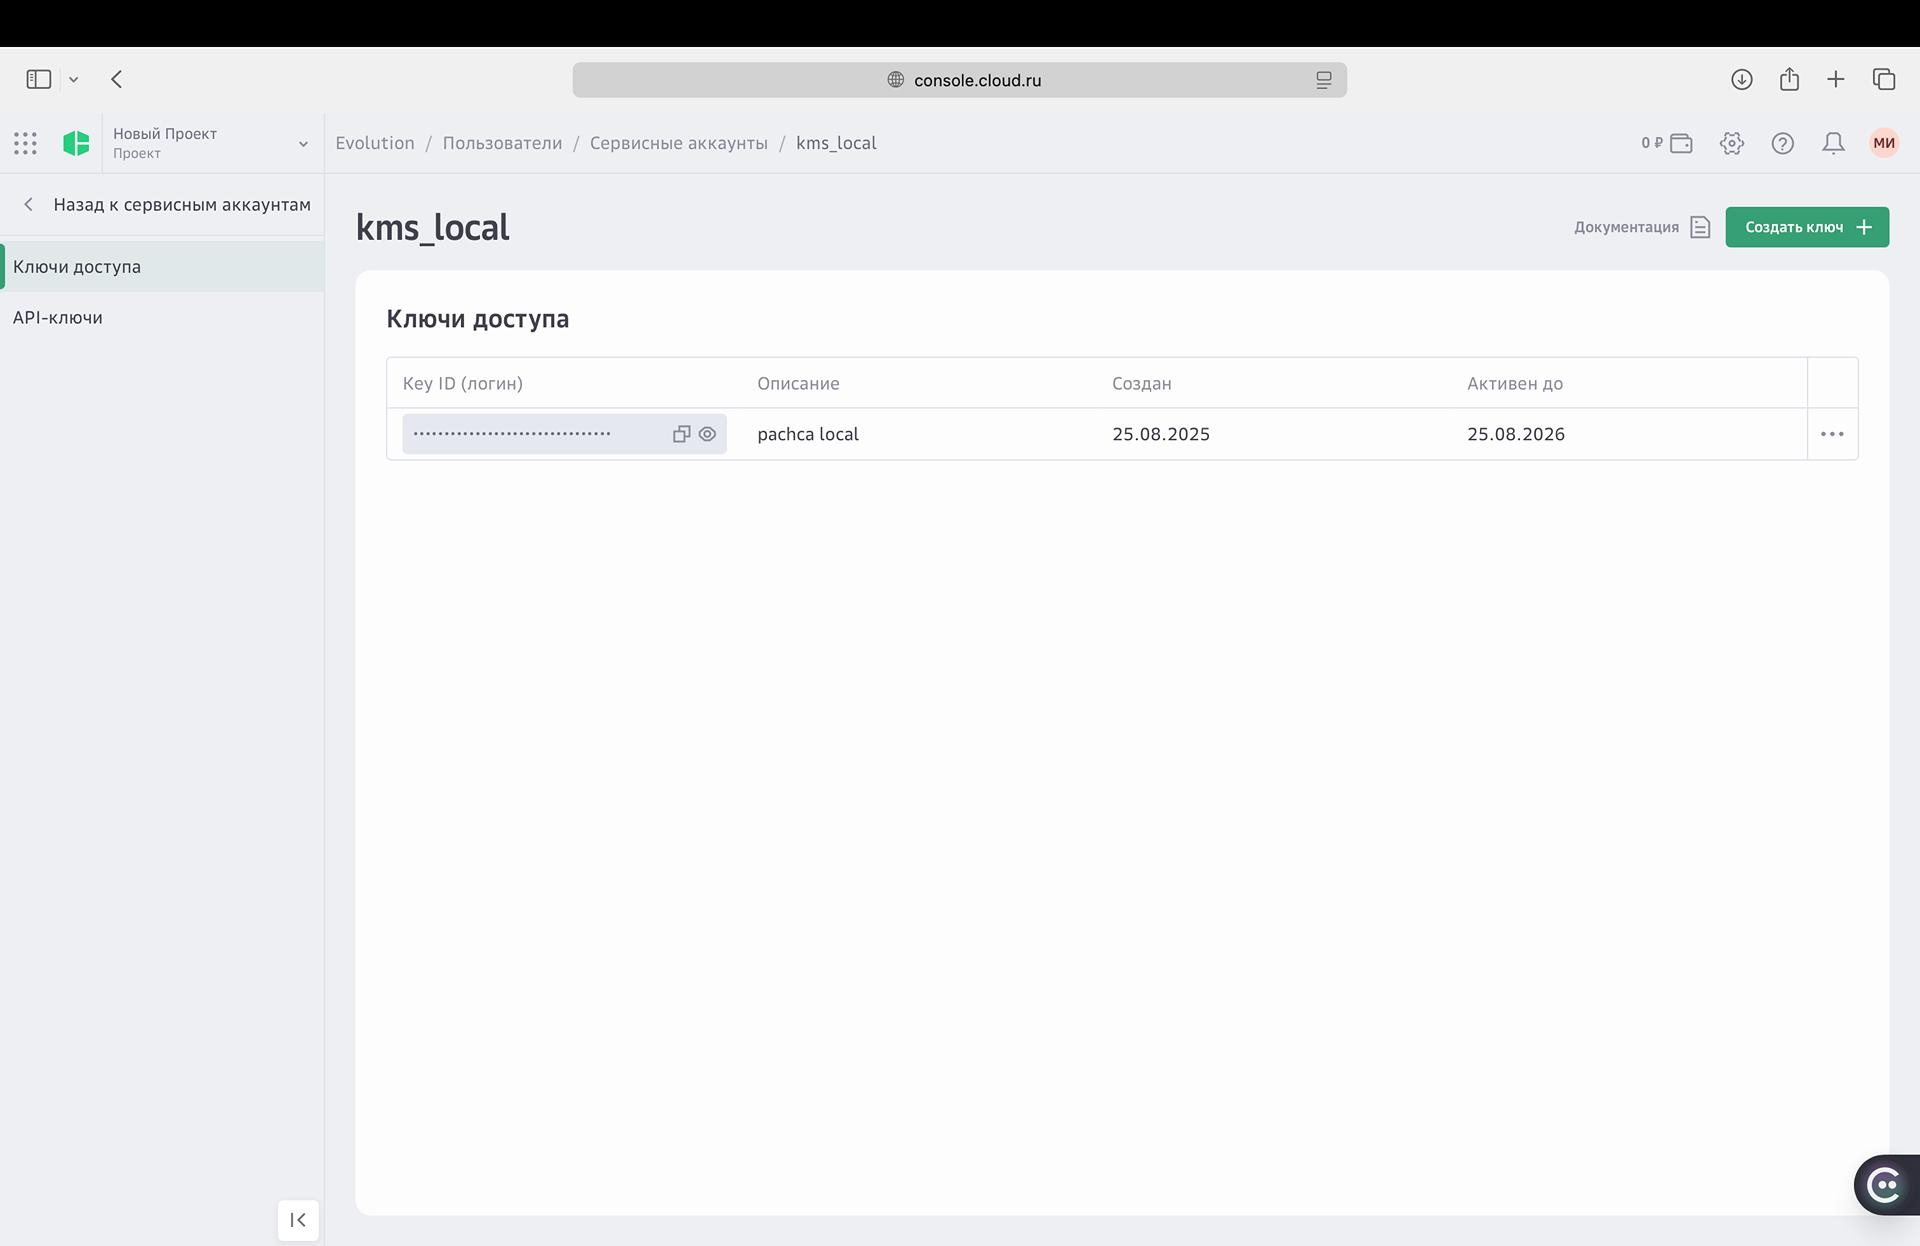
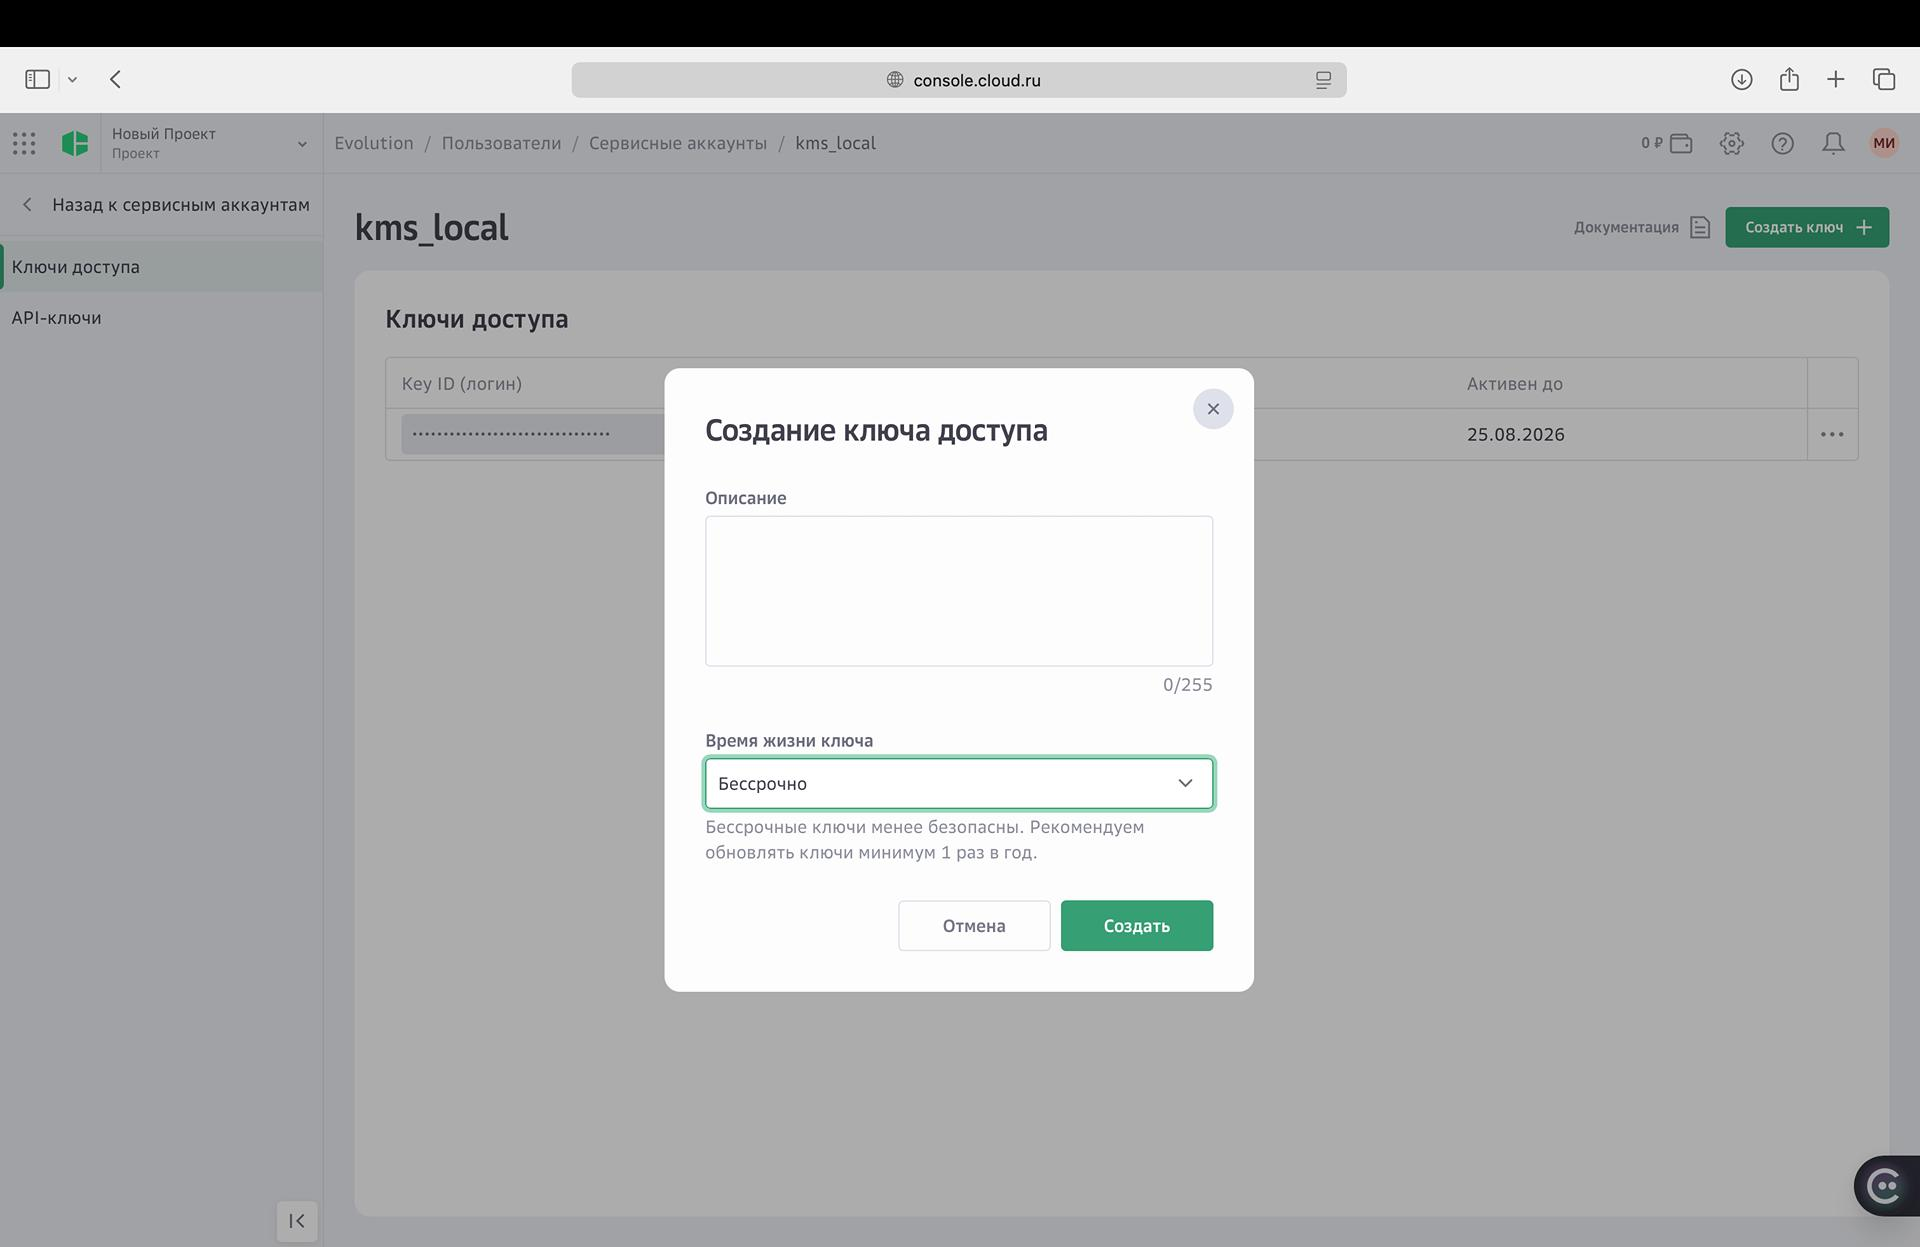
BYOK: Bring Your Own Key в Пачке
Как работает шифрование данных собственным ключом (BYOK) в корпоративном мессенджере Пачка
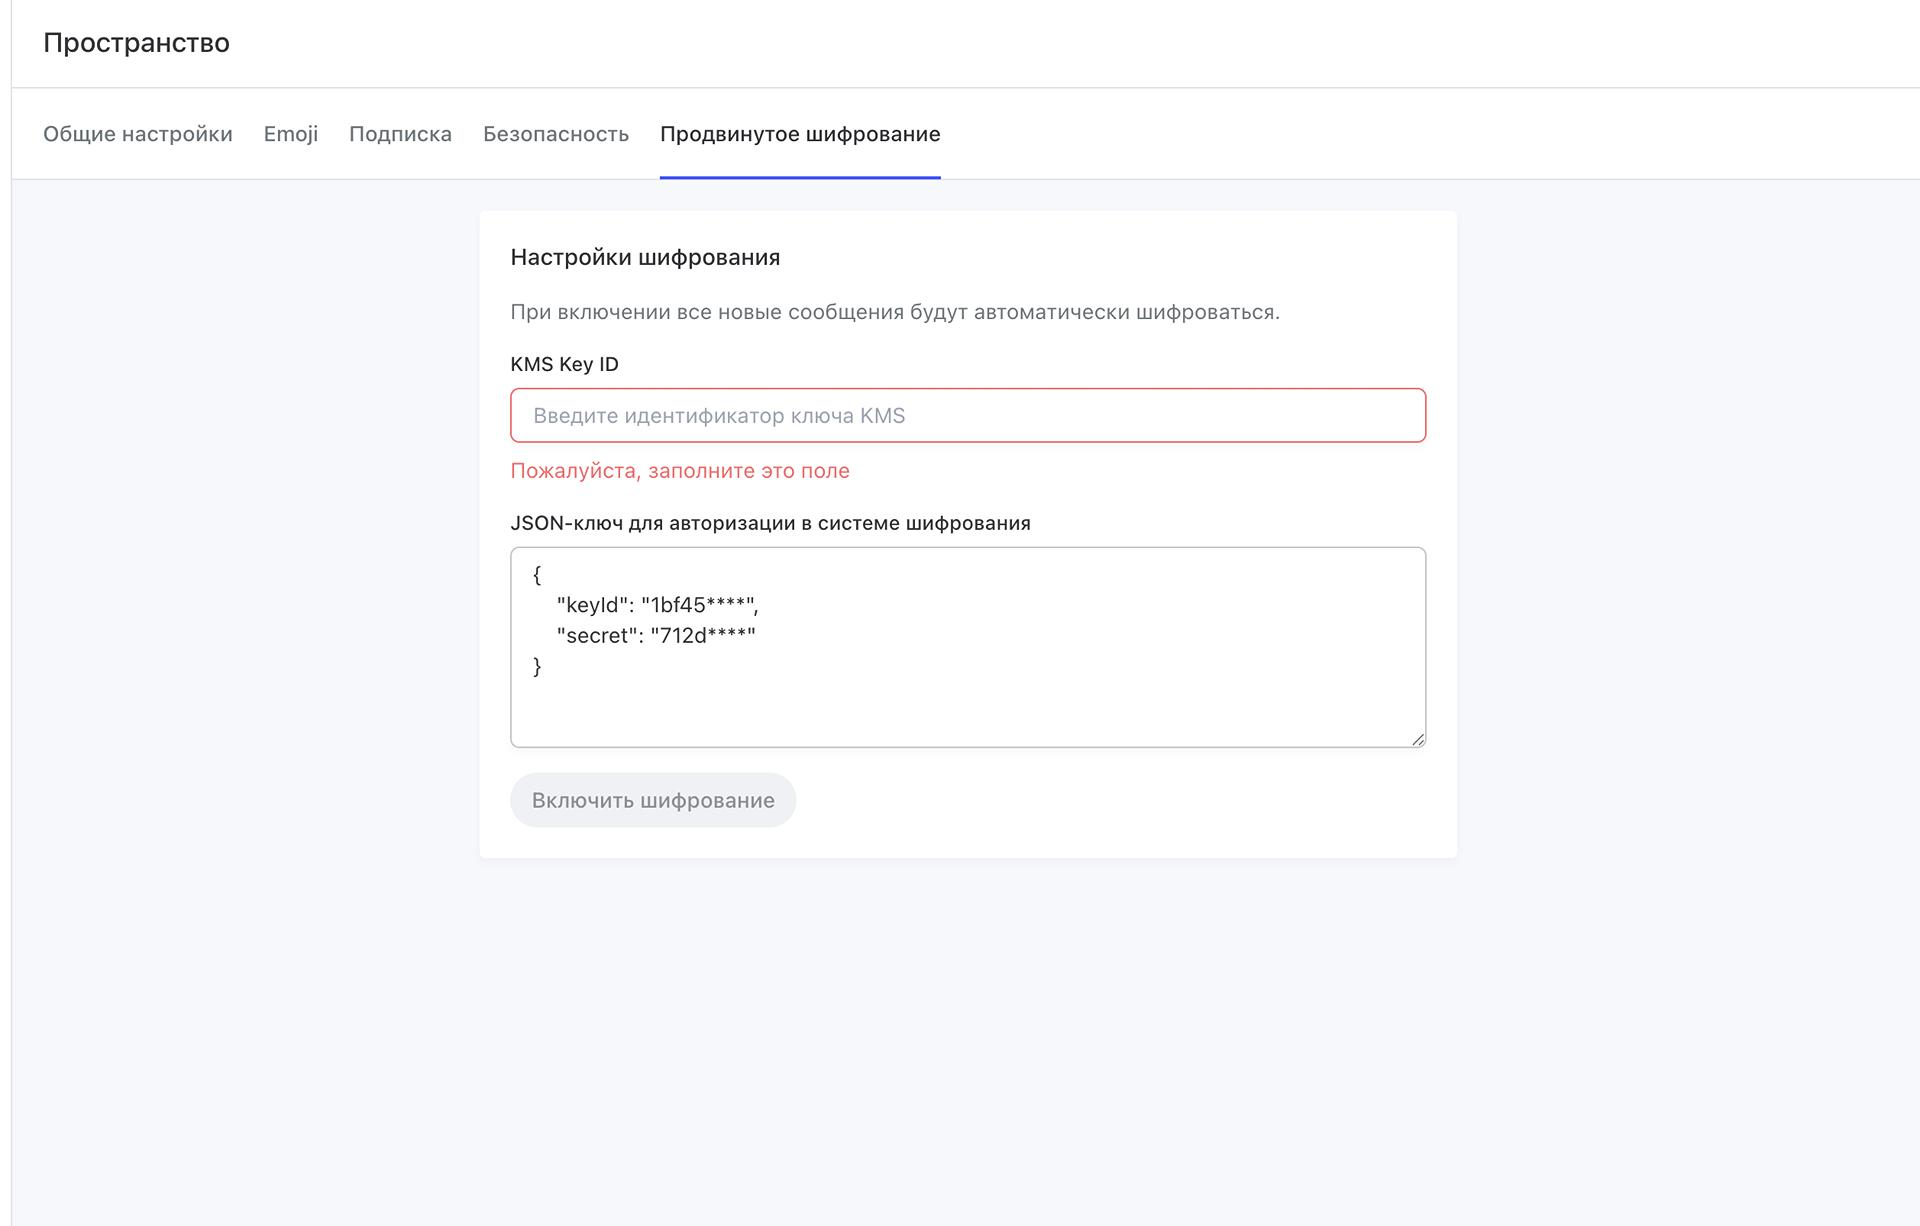
Продвинутое шифрование в Пачке
Как настроить продвинутое шифрование в Пачке для дополнительной защиты корпоративных данных
Инструкция по настройке BYOK с HashiCorp Vault
Инструкция по настройке BYOK с Yandex KMS