Яндекс.Метрика
SSO в Пачке с Azure OpenID

SSO в Пачке с Azure OpenID

В Azure Active Directory перейдите в раздел «Регистрация приложений».
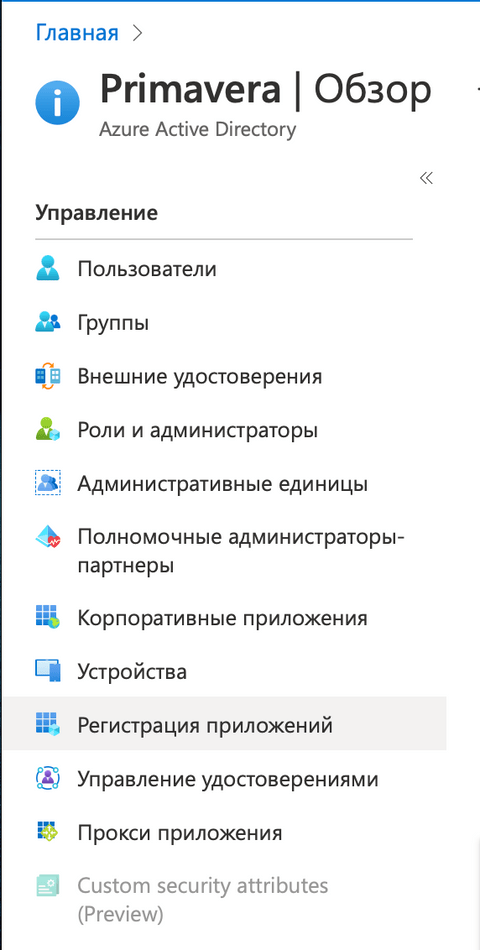
Раздел Регистрация приложений в Azure AD

Нажмите «Новая регистрация».

Укажите значения как на изображении. URI перенаправления для «Веб» мы выдадим вам в процессе интеграции. Нажмите «Зарегистрировать».
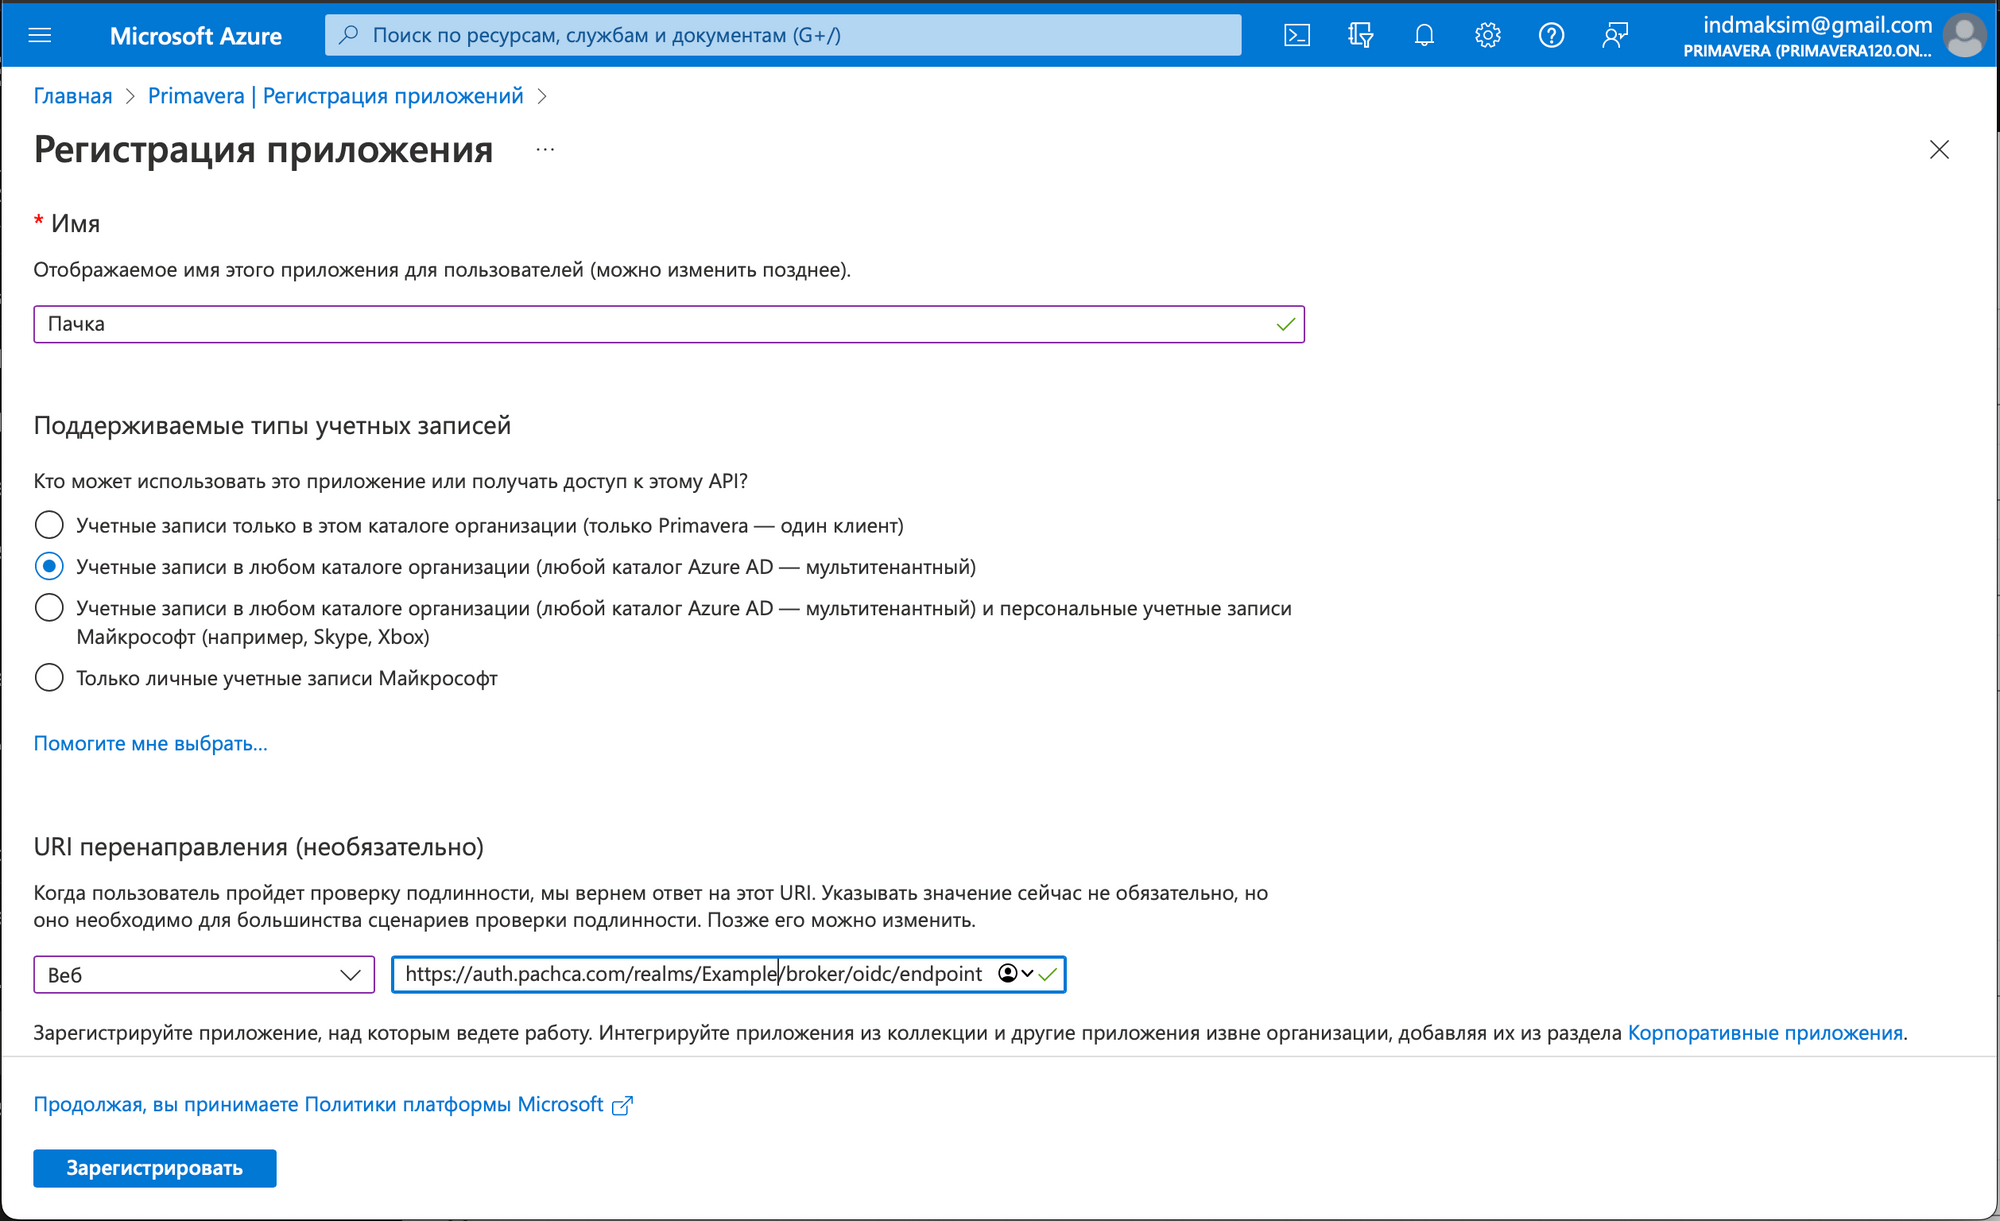
Форма регистрации нового приложения в Azure

На экране приложения:

  • Скопируйте и отправьте нам «Идентификатор приложения» и «Идентификатор каталога».
  • Нажмите на «Конечные точки» и отправьте нам значение поля «Документ метаданных OpenID Connect».
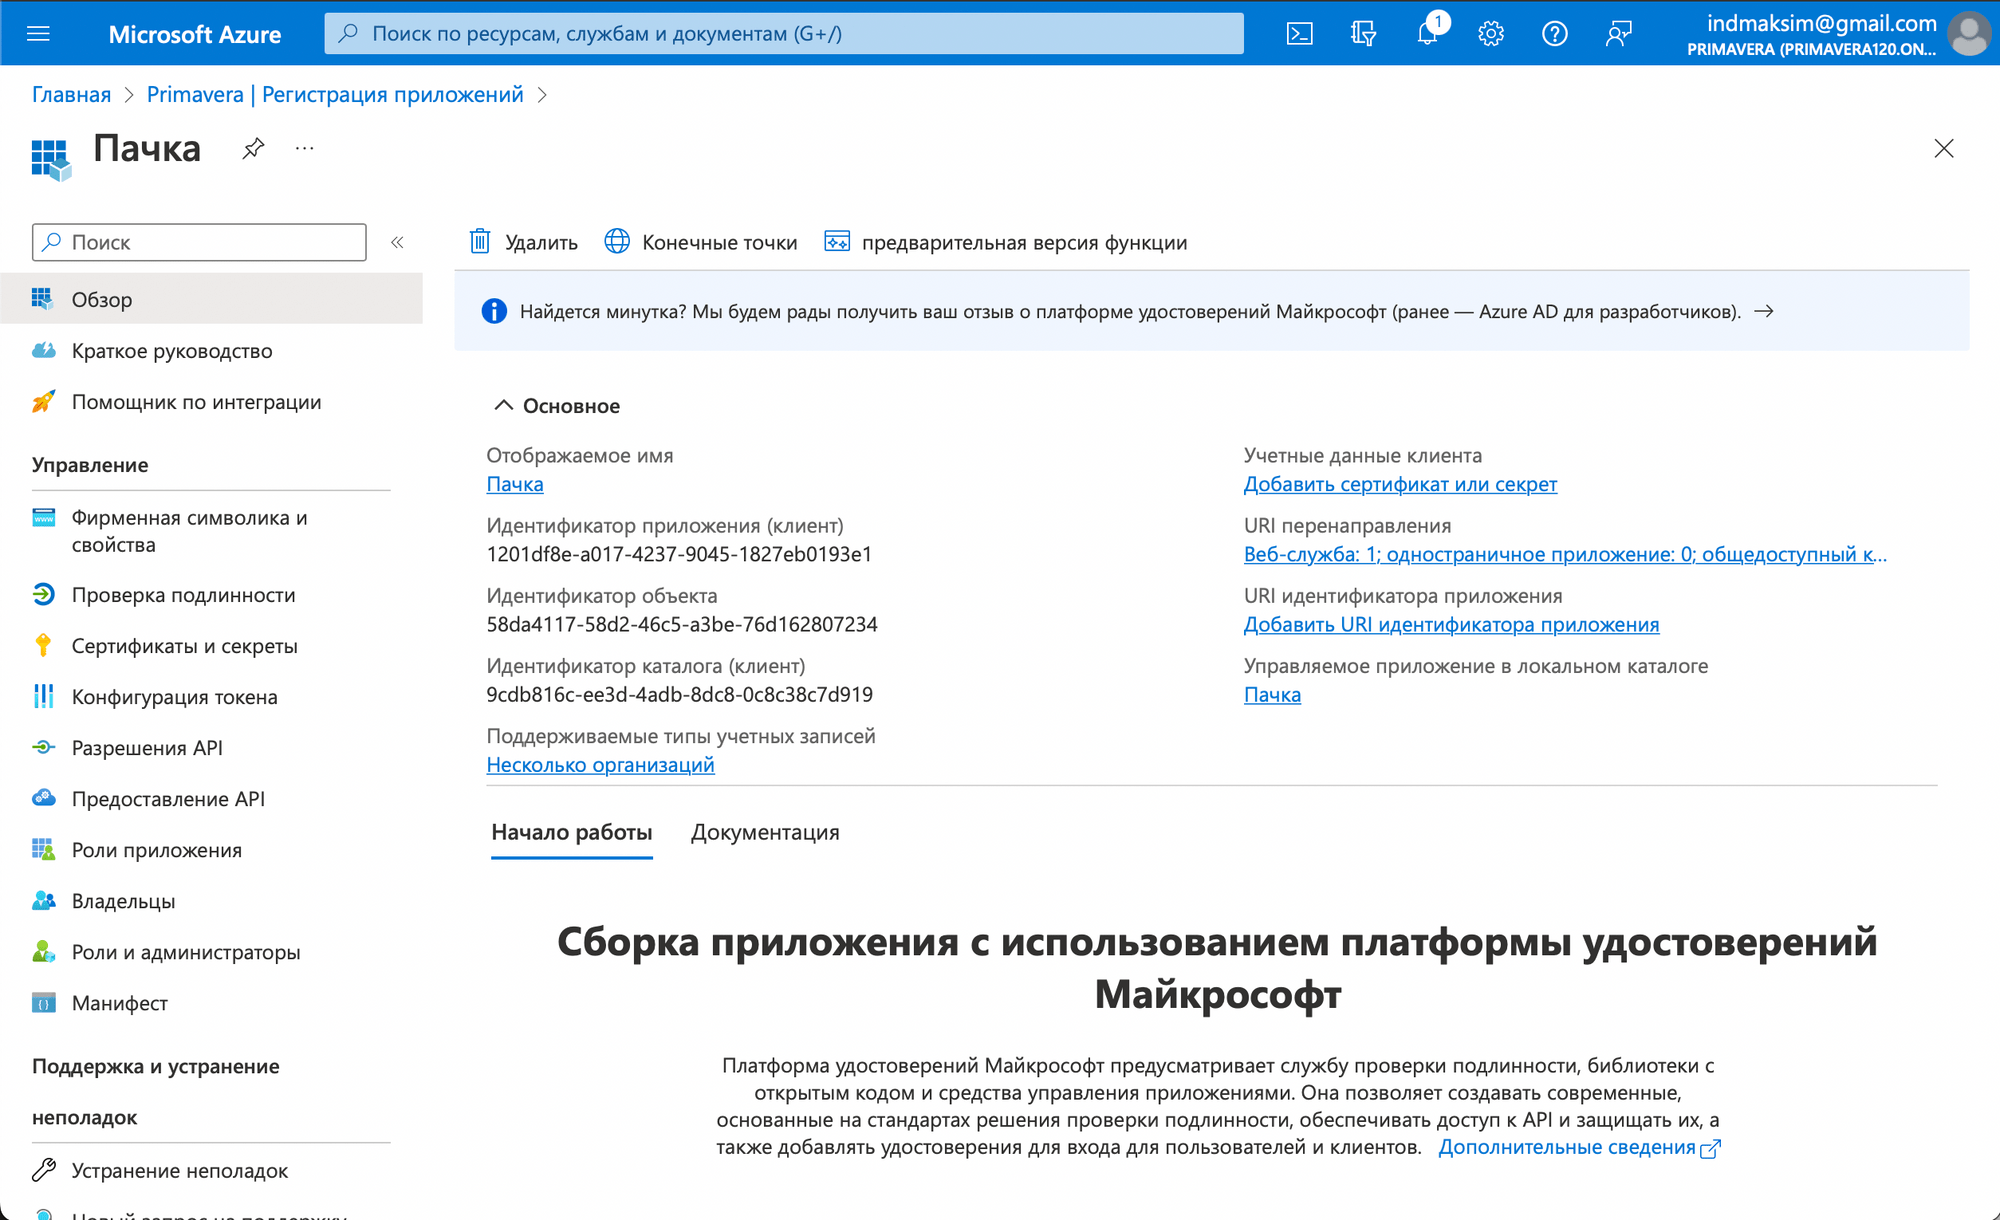
Идентификаторы приложения и каталога в Azure

Перейдите в раздел «Сертификаты и секреты».

Нажмите «Новый секрет клиента» и создайте секрет. Отправьте нам его значение.

Для работы Пачке необходимы данные о пользователе, для чего необходимо настроить их передачу в токене OpenID.

Перейдите в раздел «Конфигурация токена».

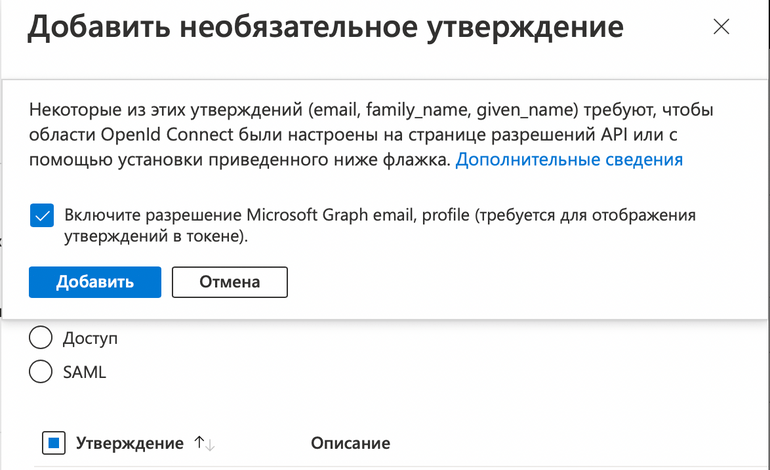
Нажмите на «Добавить необязательное утверждение».

Заполните форму как на изображении.
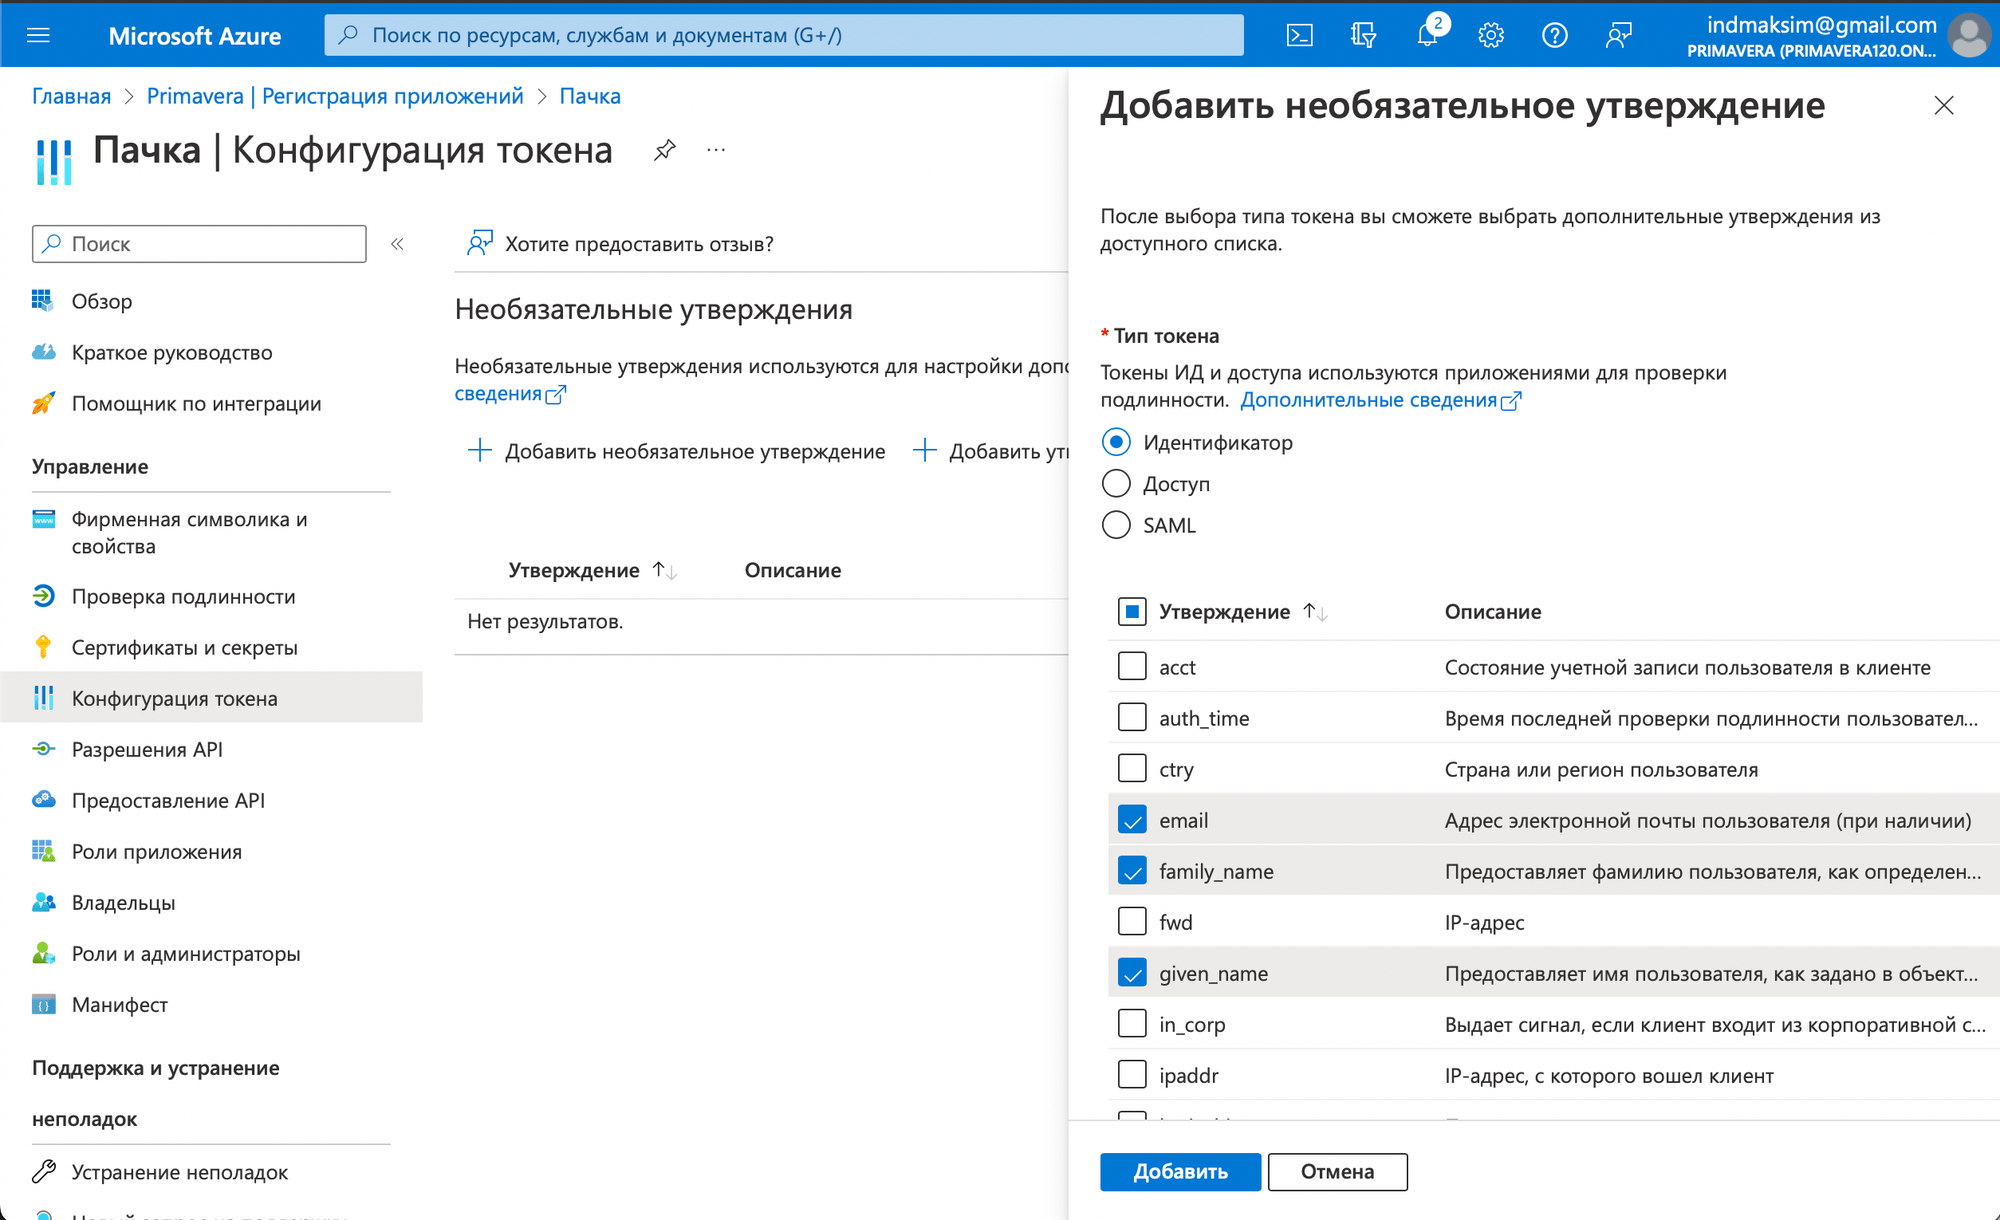
Настройка утверждений токена OpenID

Мы можем с вами согласовать обработку в Пачке других полей, под ваш сценарий использования:

Так же вы можете прописать в Пачку любые другие текстовые поля, которые есть в вашем каталоге. Например, руководителя сотрудника или его день рождения. Для этого напишите ваш запрос поддержке после начала настройки интеграции.

‍

Нажмите добавить и поставьте галочку.

Подтверждение разрешений для приложения

Администратор приложения может настраивать свои, более точные, политики доступа сотрудников к приложению «Пачки». Эти действия не требуют изменения конфигурации на нашей стороне.

Всё готово! Не забудьте сообщить нам указанные в инструкции параметры и мы включим для вашей компании вход по SSO.

Проверка работы

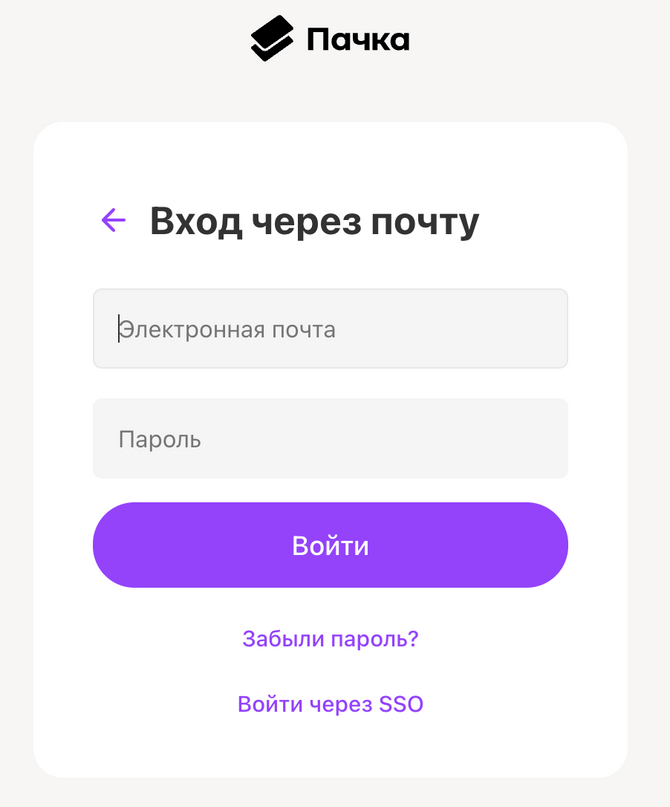
На экране входа в Пачку нажать «Через почту»
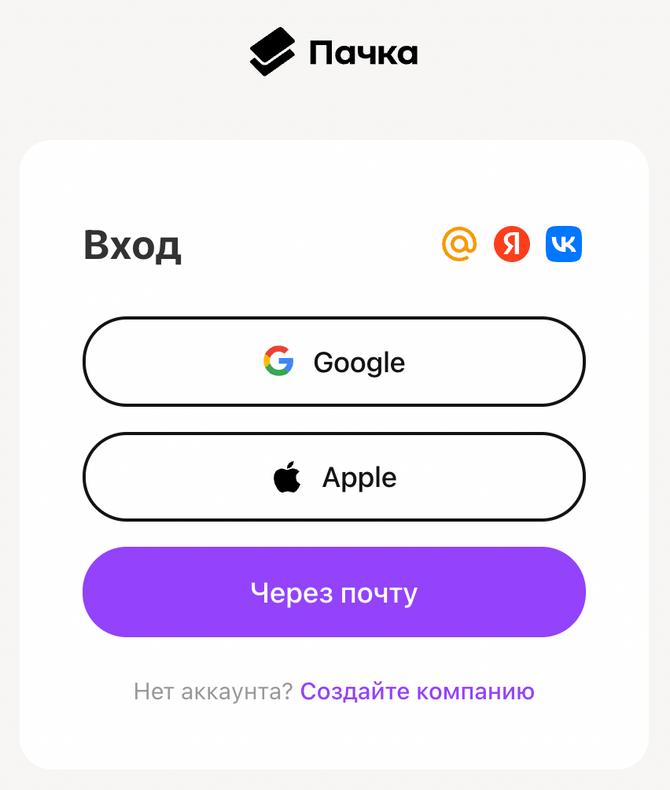
Кнопка Через почту на экране входа в Пачку

Нажать «Войти через SSO»

Кнопка Войти через SSO

В поле ввести свою рабочую почту в AD.
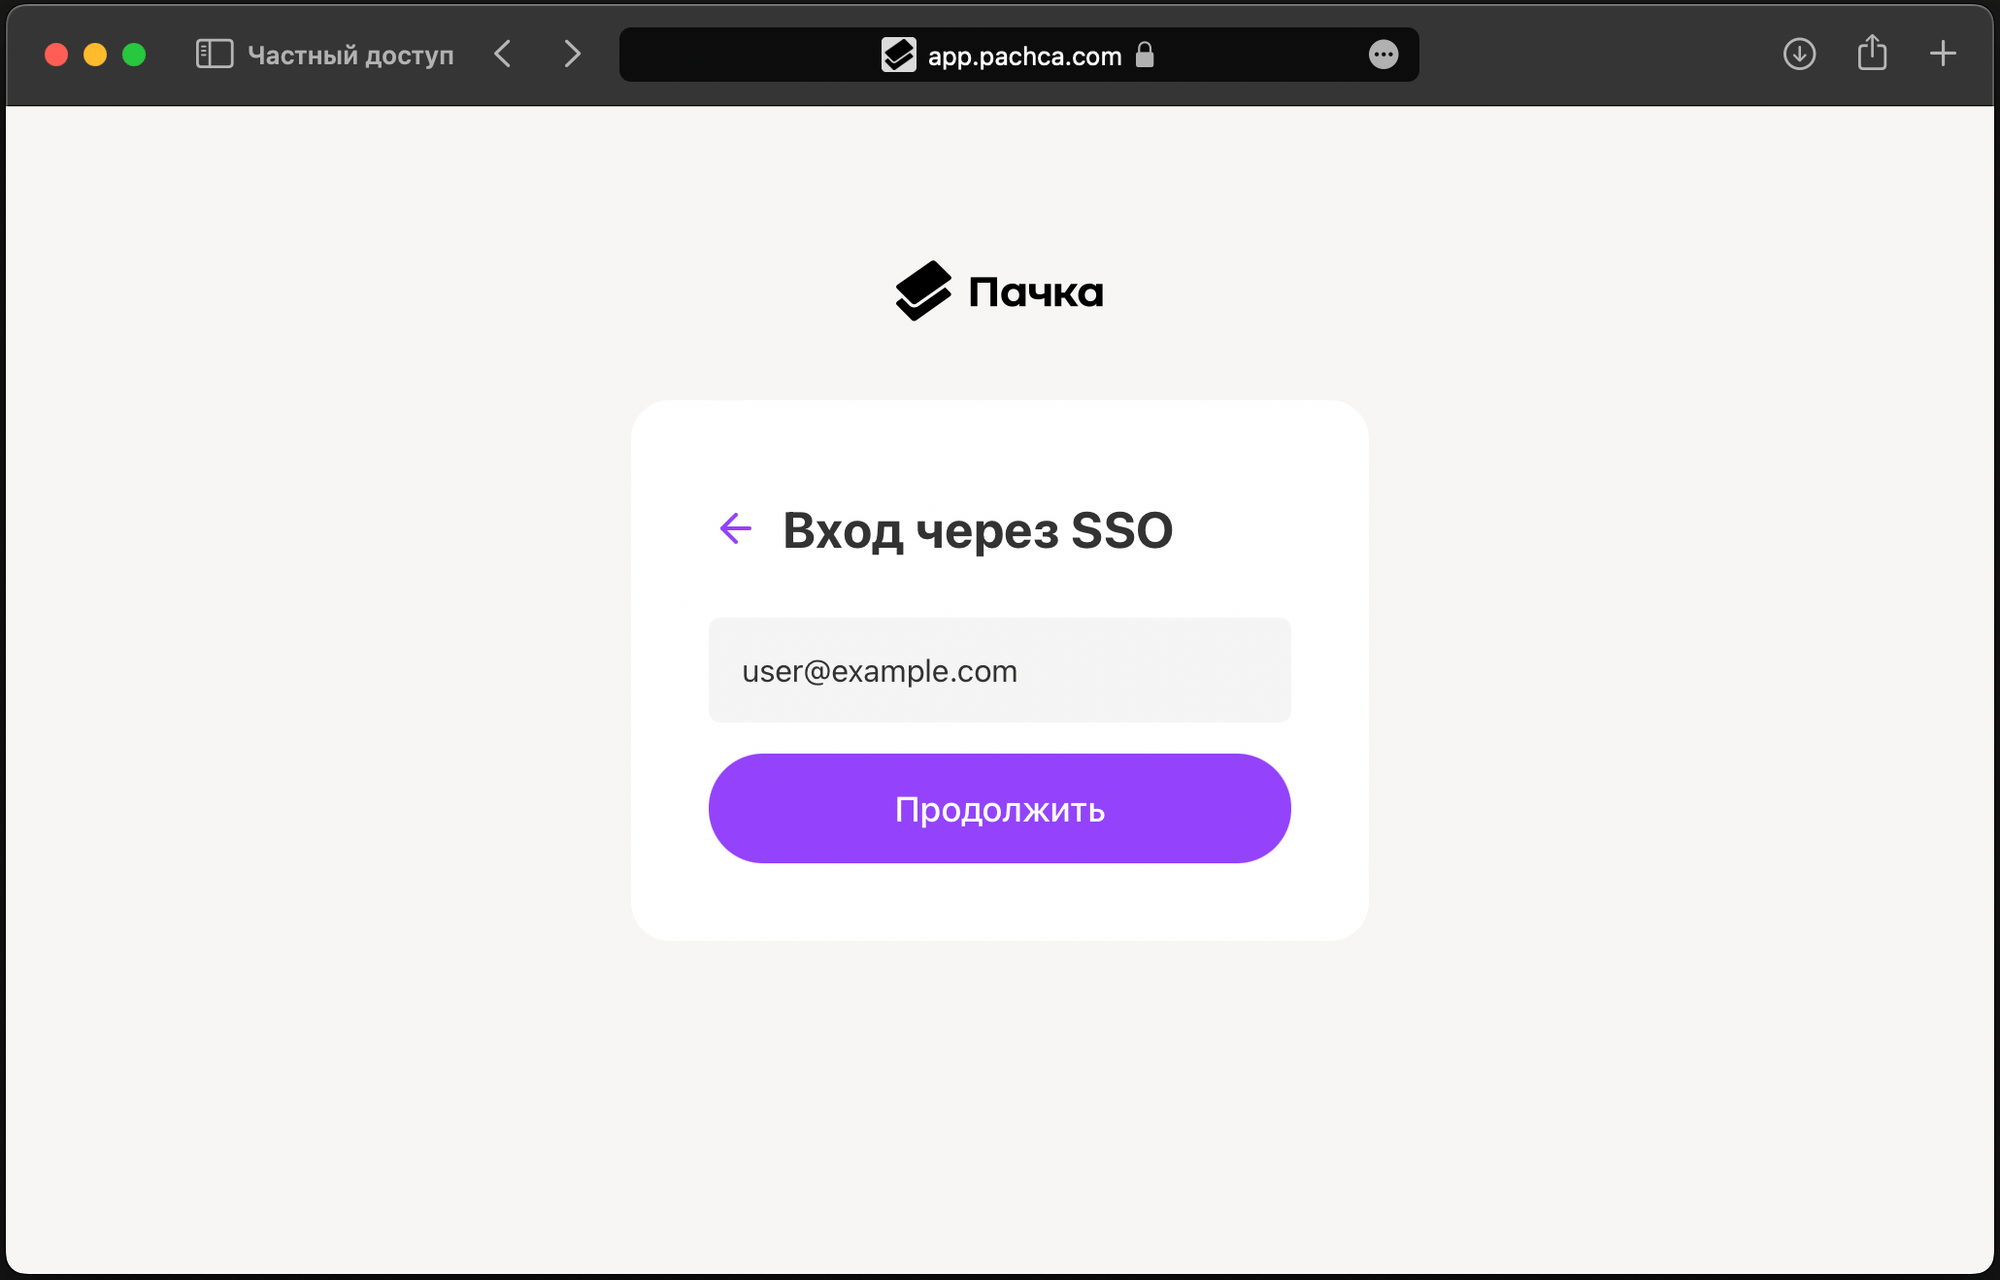
Ввод рабочей почты для входа через SSO

Выполнить вход через систему своей компании.

Почта будет подставлена в соответствующее поле автоматически.

Если у пользователя уже выполнена авторизация в домене, этот этап будет пропущен.
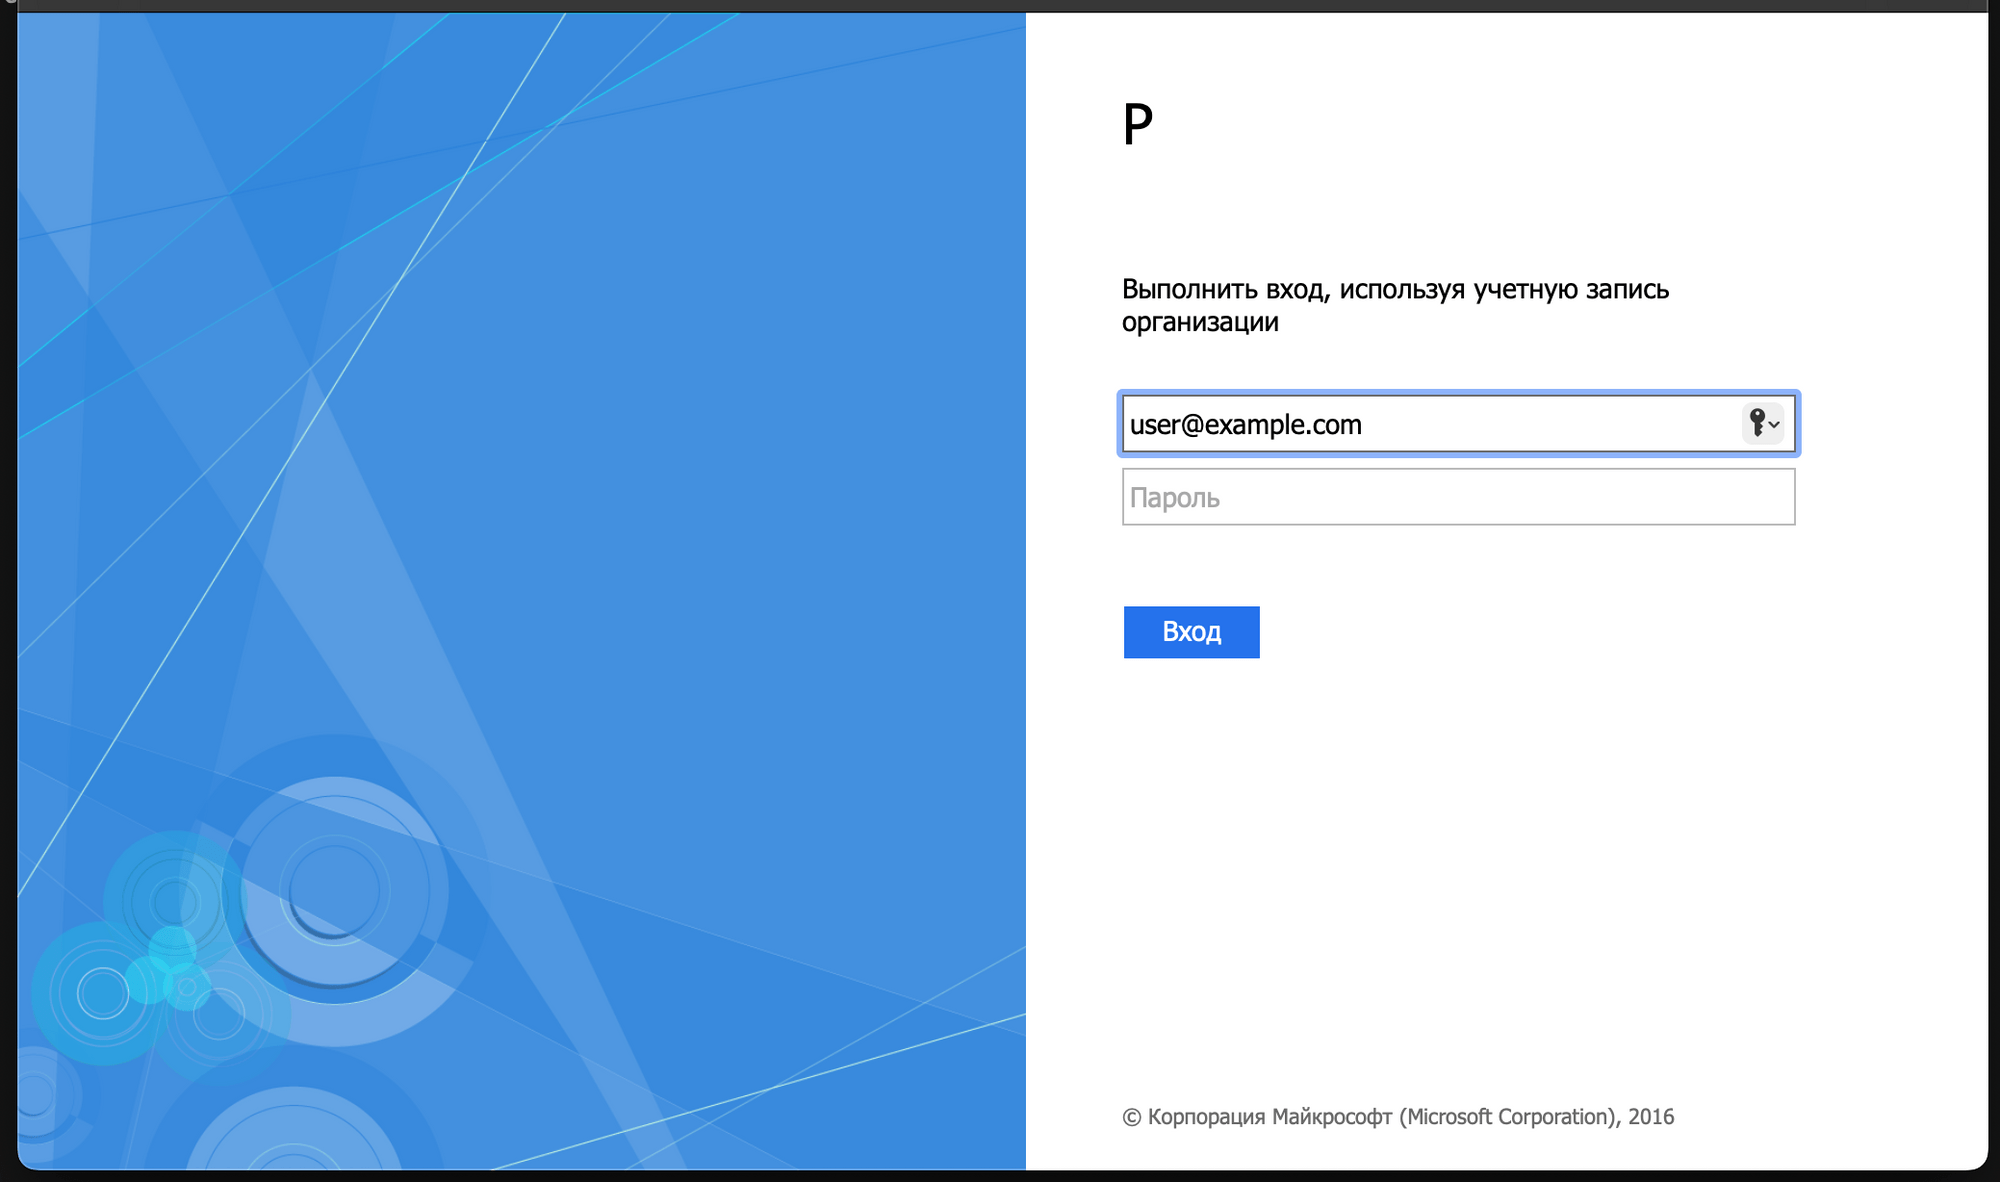
Авторизация через Azure Active Directory

Настройка успешно завершена! Пользователи могут заходить в Пачку.

Обновлено: 17 февраля 2025 г.

Другие статьи в разделе “Администрирование”

Аккаунты в Пачке
Разбираемся в структуре Пачки: чем отличается аккаунт от пользователя и профиля сотрудника
Приглашение команды
Как пригласить команду в корпоративный мессенджер Пачка: два способа добавления сотрудников
Смена почты в Пачке
Как изменить электронную почту в Пачке: инструкция для сотрудников и администраторов
Ошибки добавления по почте
Разбираем частые ошибки при добавлении пользователей в Пачку по электронной почте и их решения
Управление участниками в Пачке
Управление участниками в Пачке: как добавлять, редактировать и исключать сотрудников из команды
Групповые теги
Добавляйте сотрудников сразу во все нужные чаты с помощью групповых тегов
Продвинутое администрирование по API
Как автоматизировать администрирование пользователей в Пачке через API: создание, управление, теги
Порты и адреса для работы Пачки
Список портов и адресов для корректной работы Пачки: настройка корпоративного файрвола
Хранилище в Пачке
Всё про хранение файлов в Пачке: лимиты, управление пространством и работа с документами
Настройка DLP-системы в Пачке
Настраиваем дополнительный уровень защиты для лучшей защиты персональных данных, токенов и паролей
Двухконтурный доступ к файлам
Как настроить внутренний и внешний контуры в Пачке для защиты корпоративных документов
Двухфакторная аутентификация (2FA)
Как включить двухфакторную аутентификацию в Пачке для дополнительной защиты аккаунта
Импорт чатов из Slack
Как импортировать историю чатов из Slack в Пачку: пошаговая инструкция по переезду
Импорт чатов из Mattermost
Пачка позволяет перенести историю переписки и файлы из Mattermost в ваше рабочее пространство.
Импорт чатов из Telegram
Если ваша команда переходит в Пачку из Telegram, вы можете перенести историю своих чатов в корпоративный мессенджер.
Экспорт сообщений из Пачки
Как экспортировать сообщения из Пачки: формат данных, настройки и ограничения выгрузки
Возможности SSO в Пачке
Единый вход (SSO) в Пачке: форматы подключения SAML, LDAP, Keycloak и пошаговые инструкции
SSO в Пачке через LDAP
SSO в Пачке с Multifactor.ru
SSO в Пачке с Blitz Identity Provider
SSO в Пачке с Authentik
SSO в Пачке через Keycloak
SSO в Пачке по ADFS OpenID
В данной инструкции описан процесс конфигурации ADFS для подключения к Пачке в Windows Server 2016 и выше.
SSO в Пачке по SAML Google Workspace
SSO в Пачке с Indeed IdP по SAML
SSO в Пачке с Яндекс 360
SSO в Пачке с Yandex Identity Hub
BYOK: Bring Your Own Key в Пачке
Как работает шифрование данных собственным ключом (BYOK) в корпоративном мессенджере Пачка
Продвинутое шифрование в Пачке
Как настроить продвинутое шифрование в Пачке для дополнительной защиты корпоративных данных
Инструкция по настройке BYOK с HashiCorp Vault
Инструкция по настройке BYOK с Yandex KMS
Инструкция по настройке BYOK с KMS Cloud.ru