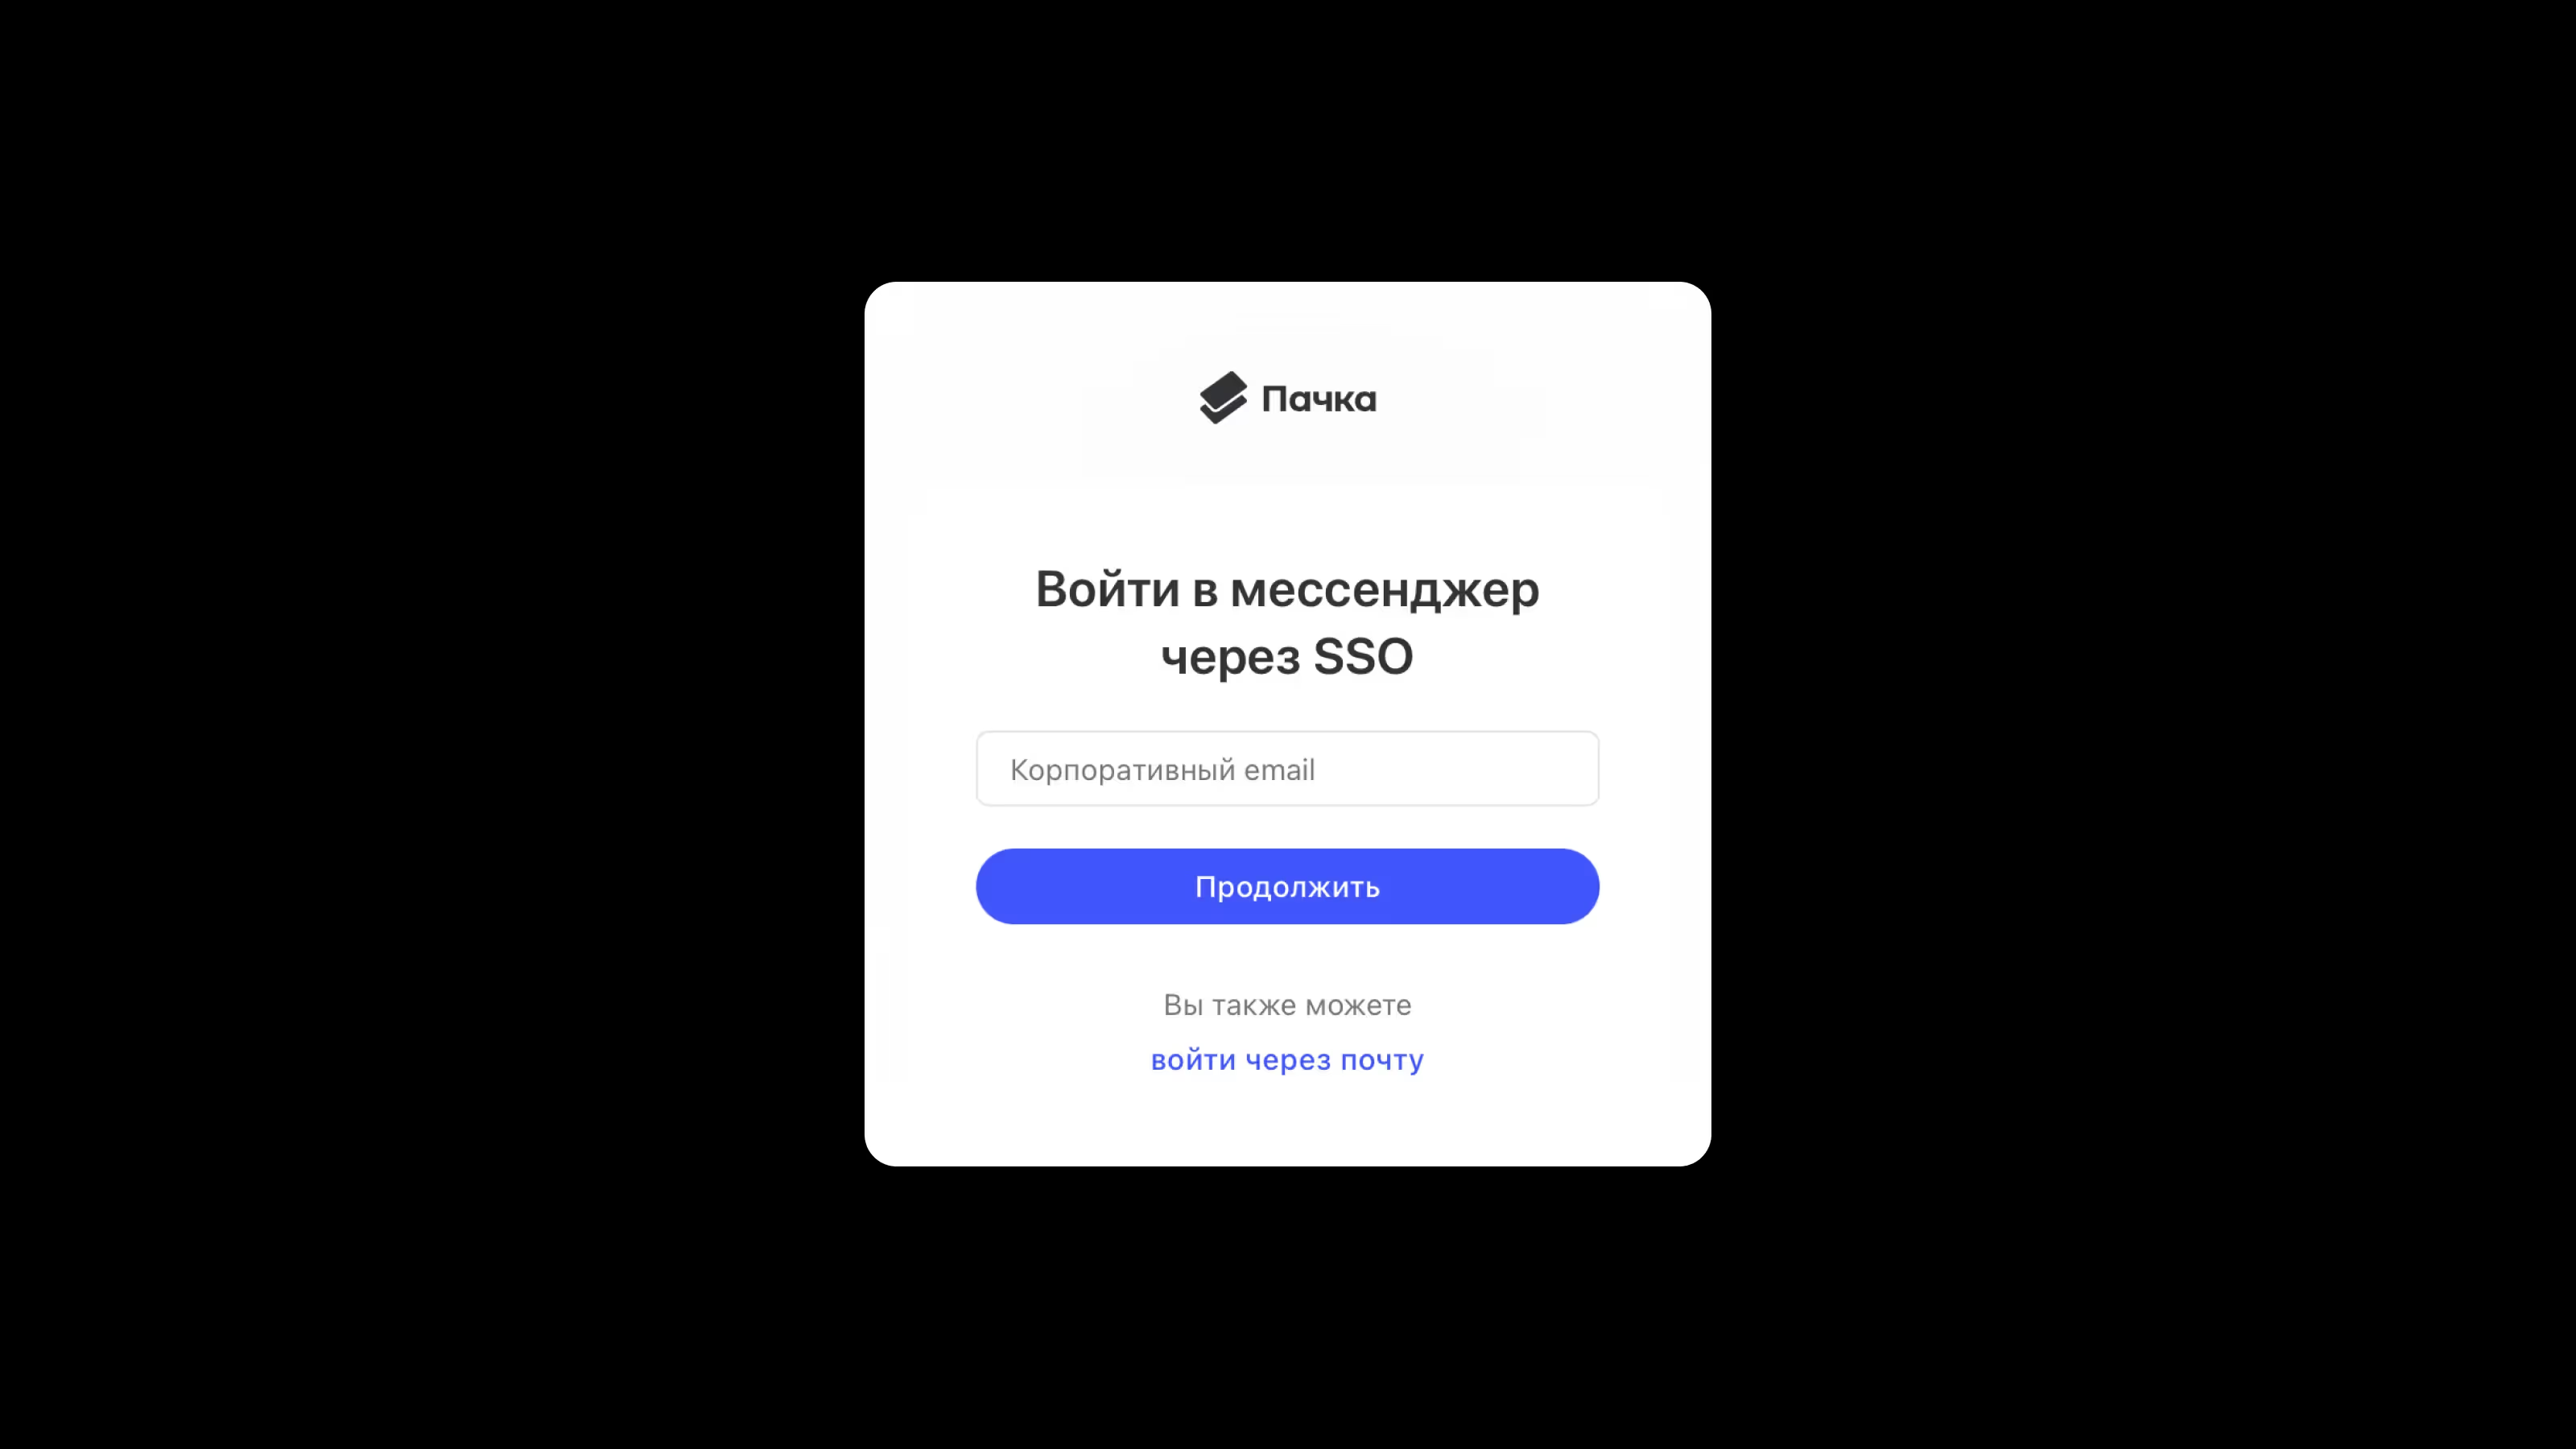
Возможности SSO в Пачке
Единый вход (SSO) в Пачке: форматы подключения SAML, LDAP, Keycloak и пошаговые инструкции
Single Sign-On (SSO) — это технология единого входа, которая помогает массово управлять большим количеством сотрудников в Пачке. Функция доступна на тарифе «Корпорация». Чтобы запросить подключение интеграции, нужно написать в поддержку Пачки в Telegram или MAX.
Описание возможностей
При подключении SSO сотрудники смогут заходить в Пачку под своими корпоративными учётными записями. Это удобно со стороны администрирования, потому что не нужно отправлять приглашения каждому сотруднику и следить за их регистрацией в мессенджере. Все пользователи автоматически получат доступ к Пачке.
Происходит это так: Пачка подключается к каталогам компании и учётные записи сотрудников будут появляться в «таблице сотрудников» внутри Пачки.
Помимо этого можно настроить автоматическое заполнение профилей сотрудников информацией из ваших каталогов. Например, так можно назначать теги и автоматизировать добавление пользователей в чаты, в зависимости от отдела, где работают сотрудники или добавлять в профиль любую информацию, которая есть в каталогах компании.
Происходит это так: На стороне клиента настраивается маппинг атрибутов, чтобы они автоматически прописывались в профиле сотрудника и синхронизировались при логине через SSO.
Стандартные поля профиля, которые можно передать в Пачку:
- Электронная почта, имя, фамилия (проставляются по умолчанию)
- Телефон
- Должность
- Департамент
- Групповые теги (подробнее о функции)
Также вы можете заполнить в профиле сотрудников любые другие текстовые поля, которые есть в вашем каталоге. Например, указать руководителя сотрудника или его день рождения.
Подробнее про настройку маппинга можно почитать в инструкции к интересующему методу SSO.
Также Пачка поддерживает Backchannel logout: если сотрудник выходит из учётной записи в SSO-провайдере, сессия в Пачке завершается автоматически. Настройка на стороне Keycloak описана в инструкции.
Порядок подключения
- Запросите подключение SSO в чате поддержки Пачки (Telegram или MAX).
- Для подключения интеграции необходимо заключить договор без обязательств оплаты. Пачку необходимо оплатить только в случае, если тестирование считается успешным.
- Проведите необходимые настройки по инструкции в зависимости от варианта подключения SSO.
- Передайте указанные в инструкции параметры в чат с поддержкой.
- Наш технический отдел подключит SSO к учётной записи вашей компании в Пачке.
Варианты подключения SSO
В Пачке есть несколько вариантов реализации Single Sign-On в зависимости от типа подключения к серверу и источника данных для идентификации. Эти способы подключения хорошо проверены и мы можем гарантировать стабильность их работы в связке с Пачкой.
Если ваш вариант подключения интеграции не входит в перечисленные, мы можем попробовать настроить связку, но не можем гарантировать её корректную работу.
1. Через сервис-посредник Keycloak
Настройка Keycloak со стороны клиента описана в инструкции.
Клиент самостоятельно разворачивает в своей сети сервер Keycloak, и настраивает его по предоставленной инструкции. Затем Пачка подключается к серверу Keycloak и получает данные о структуре организации клиента через него. Необходимыми настройками клиент контролирует то, какие данные получит Пачка при интеграции.
2. Яндекс 360
Настройка подключения Яндекс 360 со стороны клиента описана в инструкции.
Клиент самостоятельно создаёт приложение в административном аккаунте Яндекс 360 и настраивает его по инструкции выше. Затем Пачка подключается к Яндекс 360 клиента и получает данные о пользователях компании для входа через SSO.
3. Yandex Identity Hub
Настройка Yandex Identity Hub со стороны клиента описана в инструкции.
Клиент самостоятельно создаёт приложение в административном аккаунте Yandex Identity Hub и настраивает его по инструкции выше.
4. Windows Server AD FS
Настройка Windows Server со стороны клиента описана в инструкции.
Клиенты подключаются к серверу авторизации по протоколам AD FS OpenID Connect/OAuth.
Аккаунт сотрудника в Пачке будет создан при его первом входе. Автоматическая синхронизация всех сотрудников не выполняется.
Возможно согласовать дополнительные поля синхронизации из профиля сотрудника.
В данном сценарии необходимо иметь открытый доступ из интернет к ADFS эндпойнтам. Это позволяет входить в Пачку сотрудникам удалённо, без фиксирования IP-адреса.
Механизм обновления аккаунта сотрудника в Пачке будет осуществляться при успешном логине по OpenID.
5. LDAP
Настройка интеграции LDAP со стороны клиента описана в инструкции
Клиенту необходимо передать поддержке Connection URL, Bind DN и открыть доступ по SSH. Далее настройка интеграции идёт в соответствии с инструкцией.
6. Google Workspace
Настройка интеграции Google Workspace со стороны клиента описана в инструкции.
Клиент создаёт новое SAML-приложение и настраивает его в соответствии с инструкцией. Далее настройка интеграции проводится со стороны Пачки.
7. IdP Azure AD, Okta
Настройка Azure AD со стороны клиента описана в инструкции.
Применимо, если компания использует один из этих сервисов.
Пачка интегрируется с облачными сервисами по инструкциям провайдеров OpenID Connect.
8. Multifactor
Настройка Multifactor со стороны клиента описана в инструкции.
Пачка интегрируется с сервисом при добавлении нового приложения OAuth / OpenID.
Механизм обновления аккаунта сотрудника в Пачке будет осуществляться при успешном логине по OpenID.
9. Indeed IdP по SAML
Настройка SSO с Indeed IdP по SAML со стороны клиента описана в инструкции.
10. Blitz Identity Provider
Настройка Blitz Identity Provider со стороны клиента описана в инструкции.
11. Authentik
Настройка Authentik со стороны клиента описана в инструкции.